Full cone test failed

|Neos|

Free User
Registrato
25 Novembre 2021
Messaggi
4
Ciao a tutti!
Ho installato 3CX su Debian in host su Windows 2019 con il ruolo di HyperV.
La connettività è in FTTC con WindTre tramite un Dlink DVA-6800Z fornito dal provider, configurato con un pool di indirizzi pubblici con NAT disattivato sia sulle connessioni PPP che sui bridge.
Sulla porta lan del Dlink configurata con gli indirizzi pubblici è collegato un pfSense, configurato secondo questa guida: https://www.3cx.com/docs/pfsense-firewall/
Il test del firewall riporta su tutti i controlli lo stesso errore: full cone test failed.
Dove sbaglio?
 
Ciao, domande scontate: l'interfaccia web è accessibile dall'esterno? Hai riavviato pfsense (che versione?) dopo aver applicato le nuove impostazioni?
 
Ciao, domande scontate: l'interfaccia web è accessibile dall'esterno? Hai riavviato pfsense (che versione?) dopo aver applicato le nuove impostazioni?
Ciao Giuseppe!
L'interfaccia web è raggiungibile dall'esterno e il pfSense (ver. 2.5.2) ha un cronjob di riavvio ogni 24 ore. Al momento, non riesco a raggiungere nessun servizio custom dall'esterno (ad. es. openvpn sulla 1194). Ipotizzo che possa dipendere dal pool di indirizzi pubblici non configurati correttamente, dal momento che, prima di questa configurazione, con il pfSense in dmz dietro nat almeno il servizio openvpn era funzionante.
Idee su prove e/o verifiche da tentare?
 
Non conosco bene i Dlink, ma penso che la mappatura vada configurata, se non è stato già fatto, anche per gli indirizzi pubblici.
Altra modifica da fare è disattivare la parte Voip nel Router e/o cambiare la 5060 in 3cx con un'altra porta
 
Essendo la 5060 già impegnata di default dai servizi voip del provider, ho configurato il 3CX sulla 5065 ma senza alcun risultato utile. Proverò a cambiare router, giusto per capire se il problema sia sul Dlink o sul link di appartenenza del pool di indirizzi pubblici. In ogni caso, se ti viene in mente qualsiasi altra prova da tentare, ogni idea è ben accetta. Grazie!
 
Ciao io avevo avuto un problema simile con PF devi abilitare l Hairpin Nat sul PFsense mi sembra c'e' da mettere un paio di flag sulla configurazione del firewall
 
Sostituendo il router, il problema è stato risolto. Ciò che risulta strano è che, ricollegando il router fornito da Wind, senza alcuna modifica alle configurazioni degli apparati, il test del firewall non da alcun errore di comunicazione sulle porte.
 
Ho incontrato lo stesso problema con Watchguard. Lo scenario che abbiamo, ha 13 IP pubblici a disposizione, di cui uno designato per il traffico 3CX.

Per risolvere occorre (oltre alle regole SNAT verso le porte interne) impostare una regola NAT per forzare il traffico outbound dal firewall, sull'IP pubbico designato.e anche un routing asimmetrico per forzare la riscrittura del pacchetto di ritorno dal gateway, con l'IP del gateway (lato lan) stesso. Occorre anche creare una regola di NAT loopback per far raggiungere il server 3CX dalle altre subnet, attraverso l'IP pubblico.....
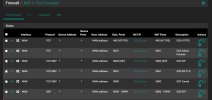
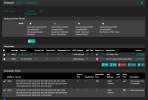
Ciao hai la possibilità di pubblicare qualche screen shot della configurazione per pfsense? sto cercando di configurare il mio pfsense 2.7.2 CE su macchina fisica ma ho dei problemi con il test firewall del 3cx


1716457116793.png


1716457182028.png

1716457211947.png


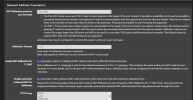
  1. System Advanced Firewall & NAT :
  2. 1716457286866.png
 

Inizia con 3CX – Admin

Forum statistics

Discussioni
44.658
Messaggi
233.414
Membri
78.444
Ultimo Iscritto
PCCAdmin