Attacchi hacker centralino 3cx auto ospitato

Claudio Oliviero

Bronze Partner
Registrato
30 Ottobre 2020
Messaggi
216
Buongiorno.
Stiamo notando da qualche giorno sulle nostre in stanze auto ospitate a seguito dell'aggiornamento update 6, una serie di attacchi informatici che tentano di accedere al centralino 3xc,
Nonostante abbiamo impostato delle regole di antiacheraggio abbastanza rigide gli indirizzi IP che tentano di bucarlo non vanno in blacklist come mai questi frequenti attacchi proprio verso il 3cx?,
Come mai gli indirizzi IP non vanno i Black list nonostante noi abbiamo impostato due tentativi per errata autenticazione?
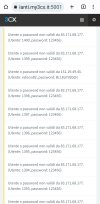
Allego uno screen parziale dei tentativi di attacco giusto per rendere l'idea di cosa si sta parlando
 

Allegati

  • Screenshot_20230208_090908_Chrome.jpg
    Screenshot_20230208_090908_Chrome.jpg
    519,1 KB · Visite: 3
confermo. diciamo un filino preoccupante , vero ? ScreenHunter 18.jpg
 
Si infatti ma succede anche a te?
 
Si infatti ma succede anche a te?
certo ! uguale come a te. anche il comportamento del modulo antihack. A mio parere l'introduzione dell'utente "proprietario" ha fatto intravedere agli hacker la possibilità di un attacco disastroso...
 
confermo stessi sintomi, inoltre dal momento dell'aggiornamento, continuano ad arrivare queste richieste dai telefoni Yealink e Snom (non sò se anche altre marche), sia in STUN sia sotto SBC, con questa dicitura: Provisioning file for MAC XXXXXXXXXXX of user INT requested by ip.ip.ip.ip was successfully generated
ho provato anche a fare un riavvio della macchina ma continuano a presentarsi questi messaggi, anche a voi?
 
Ultima modifica:
Il problema è gia stato posto, https://www.3cx.it/community/threads/ip-in-blacklist.114031/
vediamo se ci sono sviluppi. Ad ogni modo, se possibile, si può momentaneamente disattivare il webclient per l'utente proprietario e lavorare da console per la configurazione. So che non è una soluzione (visto che nelle prossime release si andrà a configurare il PBX principalmente via webclient) ma intanto che arrivano news sulla sicurezza......
 
Si presenta anche se non è stato ancora attivato il web client del proprietario
io al momento ho disattivato la porta 5001 e sto aggiornato di continuo il firewall bloccando questi IP e le relative SUBNET i e sembra aver calmierato la cosa.
ma cosa stranissima perché questi IP non vengono messi in black list ?
Io ho impostato al minimo l'autenticazione errata ovvero a 2 tentativi, ma come si può notare dalla foto sono diversi i tentativi di accesso anche dallo stesso IP.
Io stesso ho provato ad accedere volutamente più volte con credenziali errate ma il mio IP è andato in black list solo dopo molteplici tentativi !
Un' altro aspetto importante che ho notato è che il fenomeno non si manifesta sulle istanze in hosting 3CX !
 
Ultima modifica:
  • Like
Reactions: Gino Saccioni
Si presenta anche se non è stato ancora attivato il web client del proprietario
io al momento ho disattivato la porta 5001 e sto aggiornato di continuo il firewall bloccando questi IP e le relative SUBNET i e sembra aver calmierato la cosa.
ma cosa stranissima perché questi IP non vengono messi in black list ?
Io ho impostato al minimo l'autenticazione errata ovvero a 2 tentativi, ma come si può notare dalla foto sono diversi i tentativi di accesso anche dallo stesso IP.
Io stesso ho provato ad accedere volutamente più volte con credenziali errate ma il mio IP è andato in black list solo dopo molteplici tentativi !
Un' altro aspetto importante che ho notato è che il fenomeno non si manifesta sulle istanze in hosting 3CX !
confermo. tutto uguale qui da me. per me è un pauroso bug dell'ultima release
 
Il "mistero" è stato svelato oggi da Marcello durante l'ultimo webinar di certificazione avanzata. Gli attacchi che adesso si vedono è solo perche nell'update 6 il registro degli eventi è stato ampliato anche ai tentativi di autenticarsi nei webclient. Tali tentativi ci sono sempre stati solo che il registro eventi sino all'update 5 non li mostrava. Le tempistiche di blocco non sono modificabili dalla apposita sezione Anti-Hackeraggio della consolle di gestione la quale riguarda soprattutto il protocollo SIP e non il webclient.
 
  • Like
Reactions: Gino Saccioni
Il "mistero" è stato svelato oggi da Marcello durante l'ultimo webinar di certificazione avanzata. Gli attacchi che adesso si vedono è solo perche nell'update 6 il registro degli eventi è stato ampliato anche ai tentativi di autenticarsi nei webclient. Tali tentativi ci sono sempre stati solo che il registro eventi sino all'update 5 non li mostrava. Le tempistiche di blocco non sono modificabili dalla apposita sezione Anti-Hackeraggio della consolle di gestione la quale riguarda soprattutto il protocollo SIP e non il webclient.
grazie. sono contento di sapere che non sapevo di essere sotto attacco costante. adesso sto meglio...:rolleyes:
 
Il "mistero" è stato svelato oggi da Marcello durante l'ultimo webinar di certificazione avanzata. Gli attacchi che adesso si vedono è solo perche nell'update 6 il registro degli eventi è stato ampliato anche ai tentativi di autenticarsi nei webclient. Tali tentativi ci sono sempre stati solo che il registro eventi sino all'update 5 non li mostrava. Le tempistiche di blocco non sono modificabili dalla apposita sezione Anti-Hackeraggio della consolle di gestione la quale riguarda soprattutto il protocollo SIP e non il webclient.
Si c'éro anche io al webinar ed ero io l utente che ha chiesto ed introdotto l' argomento, anche se non resta chiara la cosa, se questo vale solo per il web client o anche per la console poiché i tentativi arrivano alla console e non solo al webclient.
Col l'update 5 non é che non si vedeva si vedeva comunque,
Però gli indirizi ip finivano il black list sensa vedere cosa aveva fatto, ora invece vedi e vedi anche che credenziali ha usato.
lo strano comportamento é che non vanno in black list perché da quanto sto notando anche da come si vede in foto, alternano con 2 ip diversi 2 tentativi per ognuno in questo modo azzerano con l' uno i tentativi dell'altro in modo tale da non finire mai in black list.
Ho anche chiesto questa cosa a Marcello ma forse non mi sono spiegato bene nella chat e la risposta non é stata chiara.
 
  • Like
Reactions: Gino Saccioni
Si c'éro anche io al webinar ed ero io l utente che ha chiesto ed introdotto l' argomento, anche se non resta chiara la cosa, se questo vale solo per il web client o anche per la console poiché i tentativi arrivano alla console e non solo al webclient.
Col l'update 5 non é che non si vedeva si vedeva comunque,
Però gli indirizi ip finivano il black list sensa vedere cosa aveva fatto, ora invece vedi e vedi anche che credenziali ha usato.
lo strano comportamento é che non vanno in black list perché da quanto sto notando anche da come si vede in foto, alternano con 2 ip diversi 2 tentativi per ognuno in questo modo azzerano con l' uno i tentativi dell'altro in modo tale da non finire mai in black list.
Ho anche chiesto questa cosa a Marcello ma forse non mi sono spiegato bene nella chat e la risposta non é stata chiara.
io non c'ero a questo webinar, ma rimane che di chiaro c'è proprio niente, e con queste cose non si scherza
 
A proposito di questo argomento vorrei per far notare un dettaglio importante,
Per chi dice che la cosa sia normale per i centralini esposti in rete
Perché questo fenomeno di continui tentativi di autenticazione non avvengono sulle soluzioni in hosting nemmeno uno.
 
Ciao tutti

Sul fatto che la versione ospitata non abbia attacchi o ne abbia meno (ho solo soluzioni hosted da una decina di clienti) ho una ipotesi quasi assolutamente certa:

La versione hosted by 3cx ha svantaggi , ma tra i vantaggi la funzione "Automatic Global 3CX IP Blacklist"

In pratica se si condividono le blacklist "private" del proprio centralino ospitato (non vedo buoni motivi per non farlo) si ha diritto all'accesso ad una blacklist "globale".

Effettivamente, negli ultimi mesi, ho visto una progressiva riduzione dei tentativi di attacco da svariate decine all'ora a poche unità settimanali.

Quando avvenivano erano distribuite in sequenza su quasi tutti i centralini hosted..

Fondamentalmente, vista la basicità dei miei clienti (vorrei il call flow ma...), uno dei motivi per cui ho scelto hosted per tutti è proprio per avere maggior tutela da attacchi e problemi pressoché nulli di firewall e, sopra a tutto, la possibilità di avere il centralino funzionante con ko tecnico delle linee dati locali. Ho tutti clienti piccolissimi senza accessi remoti che quando si parla di firewall da 1000 o più euro svengono...
 
"Automatic Global 3CX IP Blacklist" è presente anche nelle soluzioni on-premise. L'anti-hackeraggio, come lo chiamano loro, è identico per tutte le versioni. Le porte sono aperte verso l'esterno allo stesso modo, quindi esposizioni uguali in tutte le versioni.
Quello che cambia probabilmente è il firewall a monte. In molte soluzioni on-premise si installa il centralino 3CX sotto un semplice router, magari un bel TP-Link e basta. In questo caso, aspettiamoci tentativi di intrusione di ogni tipo.
Se invece, configuriamo un bel Firewall IPS di classe Enterprise e limitiamo l'accesso al centralino tramite regole ACL, oltre ad impostare password molto complesse, vedrete che i tentativi di accesso saranno minori e sempre senza danni conseguenti.

I tentativi di attacco vanno spesso ad ondate. Ci sono dei periodi in cui aumentano ed altri in cui sembrano completamente assenti. L'importante è, non leggerli nel log, ma che siano stati respinti perchè abbiamo preventivamente impostato password abbastanza complesse.

Buon weekend
 

Inizia con 3CX – Admin

Forum statistics

Discussioni
44.659
Messaggi
233.415
Membri
78.444
Ultimo Iscritto
PCCAdmin