Ciao,
ho battutto un po' la testa nel tentativo di importare gli interni tramite la funzione import AD , alla fine ci sono riuscita, riporto qui di seguito quanto ho fatto (forse ultile a qualcuno). Inoltre, magari ci sono altri aspetti che non ho colto a fondo, e se qualcun'altro ha avuto modo di lavorare con problematiche analoghe possiamo confrontarci.
Query LDAP:
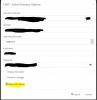
Domain Controller: ip o fqdn del DC
Domain: dominio completo
Authentication type: Negotiate (per winserver dopo 2003)
Username: utente che ha diritti per fare query ldap
Password: dell'utente inserito
Display new users: filtra i nuovi record rispetto all'ultima interrogazione (nota: applicato dopo aver eseguito la query)
Check for changes: filtra i record che sono cambiati rispetto all'ultima interrogazione (nota: applicato dopo aver eseguito la query)
Advanced options:
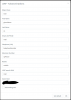
Object class: definisce la classe degli oggetti LDAP su cui effettuare la query (nota: nella Obect Class=User rientrano tutti gli utenti e tutti i computer dell'AD http://www.selfadsi.org/ads-attributes/user-objectClass.htm)
First Name - Last Name - E-mail LDAP field - Telephone (CID) - Extension Number - Mobile : permettono di mappare gli attributi degli oggetti del dominio in campi 3CX (es: nell'immagine il campo ipPhone inserito per l'utente nell'AD viene mappato come extension number dell'interno 3CX).
LDAP search field: si può specificare un attributo su cui applicare un filtro
Search text: l'argomento del filtro da applicare
esempio: LDAP search field=cn e Search text=i* restituisce tutti i record aventi cn che inizia con i
LDAP search field=mail e Search text=*@contoso.com* restituisce tutti i record aventi la stringa '@contoso.com' parte dell'attributo mail (se tutti gli utenti del dominio hanno la mail in questa forma può essere utilizzato per "filtrare solo gli utenti" escludendo i pc dal risultato; questo trick per me è stato particolarmente utile in quanto avendo un AD con molti elementi, sembrava che i nuovi utenti non venissero trovati. In realtà da alcune prove effettuate, i record raggiungevano le 50 pagine, 10 risultati per pagina, e l'impressione è stata che non fosse possibile trattare un risultato con più di 500 record. Fatta la query LDAP con il filtro i nuovi utenti sono stati correttamente importati)
è successo a qualcun altro di non riuscire ad importare tutti gli elementi dall'AD in caso di un numero elevato di record?
siete a conoscienza di altri metodi per filtrare i record, eventualmente anche tramite diversi parametri sull'object class o object category?
è possibile filtrare su più campi? es: filtra tutti i record con cn che inizia per k e aventi il campo ipphone che termina con 4
Irene
ho battutto un po' la testa nel tentativo di importare gli interni tramite la funzione import AD
, alla fine ci sono riuscita, riporto qui di seguito quanto ho fatto (forse ultile a qualcuno). Inoltre, magari ci sono altri aspetti che non ho colto a fondo, e se qualcun'altro ha avuto modo di lavorare con problematiche analoghe possiamo confrontarci.Query LDAP:
Domain Controller: ip o fqdn del DC
Domain: dominio completo
Authentication type: Negotiate (per winserver dopo 2003)
Username: utente che ha diritti per fare query ldap
Password: dell'utente inserito
Display new users: filtra i nuovi record rispetto all'ultima interrogazione (nota: applicato dopo aver eseguito la query)
Check for changes: filtra i record che sono cambiati rispetto all'ultima interrogazione (nota: applicato dopo aver eseguito la query)
Advanced options:
Object class: definisce la classe degli oggetti LDAP su cui effettuare la query (nota: nella Obect Class=User rientrano tutti gli utenti e tutti i computer dell'AD http://www.selfadsi.org/ads-attributes/user-objectClass.htm)
First Name - Last Name - E-mail LDAP field - Telephone (CID) - Extension Number - Mobile : permettono di mappare gli attributi degli oggetti del dominio in campi 3CX (es: nell'immagine il campo ipPhone inserito per l'utente nell'AD viene mappato come extension number dell'interno 3CX).
LDAP search field: si può specificare un attributo su cui applicare un filtro
Search text: l'argomento del filtro da applicare
esempio: LDAP search field=cn e Search text=i* restituisce tutti i record aventi cn che inizia con i
LDAP search field=mail e Search text=*@contoso.com* restituisce tutti i record aventi la stringa '@contoso.com' parte dell'attributo mail (se tutti gli utenti del dominio hanno la mail in questa forma può essere utilizzato per "filtrare solo gli utenti" escludendo i pc dal risultato; questo trick per me è stato particolarmente utile in quanto avendo un AD con molti elementi, sembrava che i nuovi utenti non venissero trovati. In realtà da alcune prove effettuate, i record raggiungevano le 50 pagine, 10 risultati per pagina, e l'impressione è stata che non fosse possibile trattare un risultato con più di 500 record. Fatta la query LDAP con il filtro i nuovi utenti sono stati correttamente importati)
è successo a qualcun altro di non riuscire ad importare tutti gli elementi dall'AD in caso di un numero elevato di record?
siete a conoscienza di altri metodi per filtrare i record, eventualmente anche tramite diversi parametri sull'object class o object category?
è possibile filtrare su più campi? es: filtra tutti i record con cn che inizia per k e aventi il campo ipphone che termina con 4
Irene