JUNIPER SRX : Full cone test failed ma solo dopo la port 10696

lorenzo.bertuzzi

Free User
Registrato
28 Marzo 2022
Messaggi
12
Buongiorno,
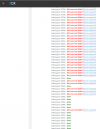
come da oggetto, il test del firewall fallisce, ma dopo la porta 10696, per poi riprendere saltuariamente dopo la 10833 e consistentemente dopo la 10870 come da screenshot allegato.
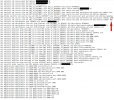
Il firewall è un Juniper SRX 3600: abbiamo aperto un ticket alla casa madre che ci ha supportato nella configurazione (precedentemente falliva tutte le porte) di cui riporto un estratto anonimizzato in allegato.
Il supporto juniper a cui abbiamo fornito lo sniffing concorda sul fatto che i pacchetti passano regolarmente.
Da cosa potrebbe dipendere questo fault su quelle determinate porte, potrebbe essere un "falso positivo"?
Grazie
Lorenzo
 

Allegati

  • 1652951399569.png
    1652951399569.png
    117,4 KB · Visite: 7
  • 1652951746350.png
    1652951746350.png
    125,7 KB · Visite: 7
Ciao Lorenzo, ti allego il post di un utente che ha una configurazione funzionante:

 
  • Like
Reactions: lorenzo.bertuzzi
Grazie Giuseppe,
confrontiamo le configurazioni e ti faccio sapere, anche come KB per il futuro.
L.B.
 
Ciao Lorenzo, ti allego il post di un utente che ha una configurazione funzionante:

Buongiorno Giuseppe,
come ci hai consigliato abbiamo revisionato le configurazioni Juniper ma il problema è rimasto lo stesso: fallimento dopo la porta 10696.
Riporto alcuni dati anonimizzati nel nostro IP:
Debian GNU/Linux comes with ABSOLUTELY NO WARRANTY, to the extent
permitted by applicable law.
Last login: Tue May 24 10:18:24 2022 from xx.xx.xx.xx
root@unassigned-hostname:~# tcpdump -n -i ens192 port 10746
tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on ens192, link-type EN10MB (Ethernet), capture size 262144 bytes
12:28:50.029916 IP xx.xx.xx.xx.10746 > 192.248.177.74.3478: UDP, length 28
12:28:50.059957 IP 192.248.177.74.3478 > xx.xx.xx.xx.10746: UDP, length 96
12:29:09.649028 IP xx.xx.xx.xx.10746 > 192.248.177.74.3478: UDP, length 28
12:29:10.656409 IP xx.xx.xx.xx.10746 > 192.248.177.74.3478: UDP, length 28
12:29:11.666448 IP xx.xx.xx.xx.10746 > 192.248.177.74.3478: UDP, length 28
^C
5 packets captured
5 packets received by filter
0 packets dropped by kernel
root@unassigned-hostname:~# tcpdump -n -i ens192 port 10634
tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on ens192, link-type EN10MB (Ethernet), capture size 262144 bytes
12:30:22.049981 IP xx.xx.xx.xx.10634 > 147.135.193.83.3478: UDP, length 28
12:30:22.080095 IP 147.135.193.83.3478 > xx.xx.xx.xx.10634: UDP, length 96
12:30:27.094334 IP xx.xx.xx.xx.10634 > 147.135.193.83.3478: UDP, length 28
12:30:27.124344 IP 151.80.120.125.3479 > xx.xx.xx.xx.10634: UDP, length 96
12:29:09.649028 IP xx.xx.xx.xx.10746 > 192.248.177.74.3478: UDP, length 28
12:29:10.656409 IP xx.xx.xx.xx.10746 > 192.248.177.74.3478: UDP, length 28
12:29:11.666448 IP xx.xx.xx.xx.10746 > 192.248.177.74.3478: UDP, length 28
12:36:05.242579 IP xx.xx.xx.xx.10634 > 54.38.41.146.3478: UDP, length 28
12:36:05.269978 IP 54.38.41.146.3478 > xx.xx.xx.xx.10634: UDP, length 96
12:36:10.323804 IP xx.xx.xx.xx.10634 > 54.38.41.146.3478: UDP, length 28
12:36:10.352900 IP 51.91.201.86.3479 > xx.xx.xx.xx.10634: UDP, length 96

La porta 10746 ad esempio fallisce, ma appare una risposta dal server STUN, mentre la porta 10634 riceve 2 risposte dal server STUN e non fallisce il test.
Dall'analisi dei log trace, Juniper assicura che lato firewall i pacchetti passano.
Qualche idea?
Grazie mille!
L.B.
 
Ciao Lorenzo, puoi allegare la configurazione aggiornata?
 
  • Like
Reactions: lorenzo.bertuzzi
Ciao Lorenzo, puoi allegare la configurazione aggiornata?
Buongiorno Giuseppe, ti riporto la configurazione della parte relativa al server 3CX
- filtro applicato su interfaccia dove attestato il server

set firewall filter Internet-Pomezia-Net2_0 term to_Internet from source-address xx.xx.xx.xx/32
set firewall filter Internet-Pomezia-Net2_0 term to_Internet then routing-instance Internet

- source persistent-nat

set security nat source rule-set DMZ_to_INTERNET from zone DMZ
set security nat source rule-set DMZ_to_INTERNET to zone INTERNET
set security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET description RF003895
set security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET match source-address xx.xx.xx.xx/32
set security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET then source-nat pool 3CX
set security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET then source-nat pool persistent-nat permit any-remote-host
set security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET then source-nat pool persistent-nat address-mapping
deactivate security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET then source-nat pool persistent-nat address-mapping
set security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET then source-nat pool persistent-nat inactivity-timeout 1800
set security nat source rule-set DMZ_to_INTERNET rule 3CX_to_INTERNET then source-nat pool persistent-nat max-session-number 65000 --> era #800 --> tutto verde 1600 ?

set security nat source pool 3CX address yy.yy.yy.205/32
set security nat source pool 3CX address yy.yy.yy.206/32
set security nat source pool 3CX port no-translation

- destination nat

set security nat destination rule-set from_Internet rule INTERNET_to_SRVXXXX-3CX description RF003895
set security nat destination rule-set from_Internet rule INTERNET_to_SRVXXXX-3CX match destination-address yy.yy.yy.206/32
set security nat destination rule-set from_Internet rule INTERNET_to_SRVXXXX-3CX then destination-nat pool SRVXXXX-3CX

- Policy DMZ to INTERNET

set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET description RF003895
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match source-address SRVXXXX-3CX
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match destination-address any
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application TCP-443
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application TCP-2197
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application TCP-5223
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application UDP-5060
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application UDP-5090
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application UDP-9000-10999
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application UDP-3478
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application TCP-3478
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application UDP-3479
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET match application TCP-3479
set security policies from-zone DMZ to-zone INTERNET policy SRVXXXX-3CX_to_INTERNET then permit

- Policy Internet to DMZ

set security policies from-zone INTERNET to-zone DMZ policy INTERNET_to_SRVXXXX-3CX description RF003895
set security policies from-zone INTERNET to-zone DMZ policy INTERNET_to_SRVXXXX-3CX match source-address any
set security policies from-zone INTERNET to-zone DMZ policy INTERNET_to_SRVXXXX-3CX match destination-address SRVXXXX-3CX
set security policies from-zone INTERNET to-zone DMZ policy INTERNET_to_SRVXXXX-3CX match application 3CX
set security policies from-zone INTERNET to-zone DMZ policy INTERNET_to_SRVXXXX-3CX match application TCP-5001
set security policies from-zone INTERNET to-zone DMZ policy INTERNET_to_SRVXXXX-3CX then permit


Ho inoltre effettuato delle prove con max connection a 1600 ottenendo un bel "verde" generale, ma solo una volta.
Grazie
L.B.
 
Si il problema è proprio quello. Lo avevi indicato anche nel primo post con una freccia ma non l'avevo visto. Ho avuto problemi simili anche con gli Zyxel USG e impostando un numero illimitato il problema si è risolto.
Nel tuo caso, non so se è possibile impostare un numero infinito o addirittura disattivarlo, al limite metti un valore alto, mi sembra 65536
 
  • Like
Reactions: lorenzo.bertuzzi
Ciao Giuseppe, è stato impostato il limite massimo di 65536, ma con scarsi risultati (qualche porta green in più), mentre a 1600 come scrivevo si è ottenuto un full green, ma non costante.
Del resto Juniper ci assicura che i pacchetti passano.
La VM è ben "carrozzata" con 8CPU e 16GB secondo le specifiche 3CX su debian.
Grazie
L.B.
 

Inizia con 3CX – Admin

Forum statistics

Discussioni
44.659
Messaggi
233.415
Membri
78.445
Ultimo Iscritto
NordNico