



- Registrato
- 27 Marzo 2024
- Messaggi
- 82
Buongiorno,
ho ricevuto per la prima volta una notifica mail con questo messaggio:
L'IP 72.138.46.4 del PBX xxxxxx.my3cx.it è stato inserito nella black list e scadrà il: 2024/07/25 10:51:43.
Modulo interessato: Tunnel Manager
Utente: (non c'è scritto nulla qui)
Motivo: Blocked due to suspicious activity (flood)
Questo indirizzo IP 72.138.46.4 ha effettuato numerosi tentativi di autenticazione con il 3CX usando credenziali non valide. In risposta, il 3CX ha messo questo IP nella black list e negato ogni ulteriore richiesta.
Non è richiesta nessuna azione.
è normale?
c'è qualche precauzione o settaggio aggiuntivo da impostare per la sicurezza?
https://whatismyipaddress.com/ip/72.138.46.4
L'IP sembra che non sia in nessuna blacklist
https://whatismyipaddress.com/blacklist-check
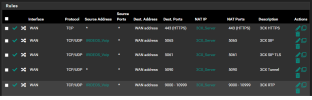
Nella configurazione regole sul firewall PFSENSE avevo impostato com source address quello del provider IRIDEOS.
ad esclusione della porta 5090, va impostato anche su questa?
ho ricevuto per la prima volta una notifica mail con questo messaggio:
L'IP 72.138.46.4 del PBX xxxxxx.my3cx.it è stato inserito nella black list e scadrà il: 2024/07/25 10:51:43.
Modulo interessato: Tunnel Manager
Utente: (non c'è scritto nulla qui)
Motivo: Blocked due to suspicious activity (flood)
Questo indirizzo IP 72.138.46.4 ha effettuato numerosi tentativi di autenticazione con il 3CX usando credenziali non valide. In risposta, il 3CX ha messo questo IP nella black list e negato ogni ulteriore richiesta.
Non è richiesta nessuna azione.
è normale?
c'è qualche precauzione o settaggio aggiuntivo da impostare per la sicurezza?
https://whatismyipaddress.com/ip/72.138.46.4
L'IP sembra che non sia in nessuna blacklist
https://whatismyipaddress.com/blacklist-check
Nella configurazione regole sul firewall PFSENSE avevo impostato com source address quello del provider IRIDEOS.
ad esclusione della porta 5090, va impostato anche su questa?
Ultima modifica:

