Zyxel porte da 10792 a 10836

Advanced Electronics

Bronze Partner
Registrato
16 Luglio 2021
Messaggi
104
Buongiorno, sto configurando un firewall Zyxel di proprietà di un cliente e mi sono imbattuto nuovamente su un errore nel testare le porte con il firewall test.

La prima volta (con firewall Zyxel differente) credevo fosse un errore mio ed essendo semplicemente una prova avevo abbandonato, ma ora mi ritrovo nell'identica situazione con firewall diverso ma della stessa marca.
Il test funziona correttamente tranne nelle porte indicate nel range in oggetto e non sono sempre le stesse provando più volte.


Qualcuno sa aiutarmi?

(x Marcello, so bene che dirai che c'è qualcosa di errato ma credimi non so cosa possa essere, ho seguito le istruzioni della guida pubblicata da te)

Roberto
 
Ciao Roberto,
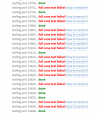
quindi il firewall check dà errore su una 40ina di porte a caso?
 
Si, non sempre lo stessa quantità di porte e non sempre le stesse ma nello stesso range, allego esempio.
Ho provato con un router Draytek di mia proprietà e con le stesse porte aperte non c'è alcun problema.
 

Allegati

  • errore porte.PNG
    errore porte.PNG
    49,7 KB · Visite: 5
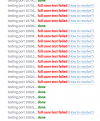
fatta altra prova a distanza di qualche minuto senza variare nulla nella configurazione del firewall, allego risultato
 

Allegati

  • errore porte 2.PNG
    errore porte 2.PNG
    46,3 KB · Visite: 3
sinceramente non so dirti e può darsi che dipenda da eccessiva lentezza del firewall nell'eseguire il test, ma forse qualcuno più esperto di Zyxel ti può aiutare di più
 
considerando che nell'ufficio del cliente sono presenti 5 telefoni voip ed essendo l'errore in un range di porte non all'inizio, posso sorvolare su questo errore? (almeno fino a che non trovo soluzione)
 
Ciao Roberto, ora non so che modello hai.
Però su alcuni Zyxel USG è attiva l'opzione Session Limit che, in passato, mi ha dato problemi nell'apertura di alcune porte. Controlla se è attiva e che valore è impostato, nel caso imposta 0 come valore o disattivalo.
Controlla anche che il firmware dello Zyxel sia aggiornato
 
considera che le porte 10500 - 10999 vengono usate per comunicare via webRTC dal webclient o dalla nuova desktop app per Windows (se connesse da remoto)
Se non hai interni remoti che utilizzano queste app, allora puoi comunque stare tranquillo: per le comunicazioni SIP standard il centralino usa 9000 - 10499
 
Ultima modifica:
Ma che modello è?
 
Ciao,
con Zyxel non ho mai avuto particolare problemi. Basta creare un oggetto mettendo il range di porte in Object->service (creare il sevizio con le porte desiderate), quindi dargli il permesso tra wan e lan in Security Police->Police Control. A questo punto si va in NAT (Vrtual Server selezionato) e compilare i campi in modo che dalla wan1(o 2 a seconda della necessità) il Service creato sia mappato.
Abilitare il Nat Loopback (hairpin NAT)
 
È su Nebula o lo stai configurando dall'interfaccia 'classica'? Per chi non li conoscesse i prodotti zyxel stanno convergendo mano a mano sulla piattaforma cloud Nebula che "semplifica" e uniforma la vita rispetto al passato... Ma, a dispetto di quanto si possa pensare, a volte da un NSG ad un USG FLEX "sposta" leggermente dove andare a settare alcune funzioni identiche. In ogni caso ti consiglierei di metterlo su Nebula e assicurati di aggiornarlo all'update del 4 di ottobre
 
Grazie per le risposte.

Non lo uso su Nebula ma in modalità classica.

Ho aperto un ticket all'assistenza Zyxel, vediamo se e cosa rispondono.

Qualora risolvessi pubblicherò subito la soluzione dato che a quanto pare, quardando nel forum di altri paesi, non solo l'unico che ha questo problema.
 
Spero di non andare OT: Esiste un tool di verifica pari al firewall check ma su eseguibile indipendente da 3cx? sarebbe comodo per verificare prima dell'installazione se il firewall/router magari già presente sia 'compatibile' ...
 
Grazie per le risposte.

Non lo uso su Nebula ma in modalità classica.

Ho aperto un ticket all'assistenza Zyxel, vediamo se e cosa rispondono.

Qualora risolvessi pubblicherò subito la soluzione dato che a quanto pare, quardando nel forum di altri paesi, non solo l'unico che ha questo problema.
Ciao, aggiorna all'ultimo fw uscito e poi controlla nei log cosa succede.

La serie flex fa in automatico alcuni controlli di sicurezza che trovi nel menu security service. Disabilitali tutti (ips, reputation filter, anti malware). Se non funziona ancora per avere certezza che la nat è ok spegni anche il security policy. a quel punto il tuo fw funziona come un modem. in ultima analisi hai impostato correttamente la dmz dal modem al firewall?

quante wan hai sul fw?
 
Trovato!!!

disattivando l' ADP (Anomaly Detection and Prevention, servizio AntiMalware con licenza Zyxel a pagamento) il firewall test è totalmante verde.

Ora vedo se riesco a capire la logica di funzionamento Zyxel, creare la WhiteList e riattivare il servizio.

Ogni aiuto è sempre gradito.

Grazie
 
Puoi farlo in security policy --> ADP --> allow list
 
Questa la risposta dell'assistenza Zyxel:

"Dovrebbe funzionare senza problemi con l'ADP attivo.

Il problema è che i "check port" dei centralini, mandano pacchetti in broadcast su tutte le porte, quindi l'ADP lo rileva come uno scanning di rete e blocca le porte in maniera random."

Spero possa essere di aiuto ad altri.

Saluti.
 
  • Like
Reactions: MarcelloL_3CX

Inizia con 3CX – Admin

Forum statistics

Discussioni
44.659
Messaggi
233.415
Membri
78.445
Ultimo Iscritto
NordNico