Nuova linea internet migrazione da fttc a ftth

supportgroup17

Customer
Registrato
14 Marzo 2017
Messaggi
70
Buongiorno a tutti, da circa 5 anni utilizzo un centralino 3cx installato in sede su un pc debian, al centralino sono collegati 7 trunk sip e 10 telefoni voip. Tutta la mia network interna è collegata in questo modo:

pbx ip 192.168.100.240 ---> access point / firewall --> 192.168.100.1 --> router telecom 192.168.1.1 (router in dmz sull'ip del firewall)

Fino ad oggi tutto ha funzionato e funziona regolarmente, solo che il test del firewall sin dalla prima installazione, (anche quando tanti anni fa il centralino era collegato direttamente al router telecom) restituisce sempre esito negativo.

La porta sip del 3cx è la 5060 e da quello che ho avuto modo di leggere è la stessa porta che utilizzano i router della telecom. Ho provato anche a disabilitare nel router telecom la parte relativa alla fonia ma senza successo, ho contattato tante volte il supporto 191 per cercare di farmi "liberare" la porta 5060 ma secondo loro non esiste nessun blocco su quella porta e pertanto il problema non riguarda il loro apparato.

Detto questo, in settimana sarà dismessa l'attuale linea telecom dove è collegato attualmente il pbx e pertanto cambierà anche l'indirizzo ip pubblico, verrà fornita una nuova connettività in tecnologia FTTH e verrà sostituito anche il router, da quello che mi è stato detto mi forniranno

TIM SMART HUB+
Indirizzo ip statico
2 canali voce VOIP
1 numerazione principale
1 numerazione aggiuntiva

Chiedo pertanto e cortesemente un vostro consiglio/supporto per cercare di capire come poter cogliere l'occasione di questa migrazione, per sistemare la mia configurazione firewall del 3cx.

Confido in un vostro aiuto, vorrei cercare di "ricominciare con il piede giusto". Tra le prime attività che immagino dovrei fare è quella di cambiare nella configurazione 3cx quello che è l'attuale ip pubblico con quello nuovo che mi verrrà fornito.

Avevo poi pensato di:
effettuare un backup dell'attuale 3cx
eseguire un nuovo setup da terminale (non ricordo però il comando)
assegnare a 3cx una porta diversa dalla 5060 diciamo 5065 (mi sorge però un dubbio, quando poi caricherò il backup non andrà ad impostarsi nuovamente la porta 5060 ? )
recuperare i parametri voip delle 2 canali forniti da Tim e gestirli come trunk all'interno del pbx
modificare nel firewall la porta 5060 facendola diventare 5065

Altro dubbio, gli attuali 10 telefoni voip che utilizzo se cambio la porta da 5060 a 5065, riusciranno ad approvigionarsi oppure dovrò intervenire manualmente ?

Mi si è creata molta confusione in testa e solo grazie a chi ne sa più di me posso districare questa matassa e sciogliere ogni dubbio.

Grazie in anticipo a tutti.
 
Ciao,
se fai backup completo (da salvare esternamente al server), reset e re-installazione da 0 sullo stesso server, con lo stesso IP locale, puoi ripristinare il tuo backup all'inizio del wizard di setup e cambiare in fase di installazione la porta SIP da 5060 a 5065. La porta SIP non è contenuta nel backup ed è comunicata ai telefoni al momento del provisioning, quindi, una volta che il centralino sarà nuovamente on-line, i telefoni si torneranno a registrare e funzioneranno sulla porta 5065 senza alcun disservizio. Se invece re-installi su IP locale differente, li dovrai resettare e riapprovvigionare.
Per quanto riguarda l'IP pubblico, non avrai problemi perchè all'installazione si aggiornerà il certificato e il record DNS sul nuovo IP pubblico.
 
Ciao Marcello, grazie infinite per l'esaustiva risposta.
Provvederò allora all'esportazione del backup e non appena avrò la nuova linea FTTC in piedi eseguirò un nuovo provisioning del centralino ed effettuerò il cambio della porta mettendolo in ascolto sul 5065.

Considerata la tua esperienza il cambio porta non dovrebbe andare ad impattare sui trunk attualmente in essere dei vari gestori per meglio dire, essi dovrebbero continuare a funzionare regolarmente giusto ?

Per quel che invece concerne i trunk voip che verranno attivati insieme alla linea e pertanto me li troverò configurati nel router, mi confermi che posso dar seguito alla procedura già adottata in passato, ovvero estraggo i parametri voip dal router e li utilizzo come trunk direttamente nel 3cx ?

Grazie infinite
 
sui trunk ed il loro funzionamento al cambio di linea, non posso darti nessuna certezza.
Il cambio della tua porta locale è indifferente al provider, per lui comunicare alla tua porta 5060 o 5065 non cambia nulla, ma tutto dipenderà da come sarà configurato il tuo nuovo router/firewall. Se il firewall sarà configurato in modo compatibile con i requisiti 3CX, tutto funzionerà come prima.
 
Quello che verrà sostituito è solo il router/modem della TIM, mentre il firewall resterà sempre lo stesso. L'unica modifica che andrò ad apportare sarà quella della modifica della porta, ovvero aprirò sul firewall la 5065 e non la 5060.

Naturalmete aggiornerò questo post per dare la possibilità ad eventuali utenti che dovessero trovarsi nella mia stessa situazione di poterla risolvere in modo agevole conoscendo già il mio trascursus.

P.S
Sapresti dirmi se con l'ultima release di 3cx il comando da terminale è sempre sudo /usr/bin/3CXWizard --cleanup

Grazie
 
Ciao, se hai già scaricato il backup, su debian la procedura per resettare 3CX è:

apt-get purge 3cxpbx
apt-get update
apt-get autoremove
apt-get install 3cxpbx
 
@Giuseppe.IA grazie infinite per avermi postato la procedura. La linea fttc ancora non è stata installata, non appena me la rendono disponibile effettuo lo switch-off e la relativa riconfigurazione del 3cx.

Naturalmente terrò aggiornato il thread.

Infinite grazie per il momento
 
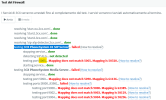
Un saluto a tutti, ho effettuato la modifica della porta standard modificandola da 5060 a 5065. I telefoni ed i trunk si sono correttamente registrati, ma riscontro sempre il problema riguardo al check del firewall, problema che io attribuivo alla porta 5060. In sostanza, funzionano sia le chiamate in entrata che quelle in uscite (cosi come funzionavano prima con l'utilizzo della porta 5060), le porte sono tutte aperte come da manuale https://www.3cx.it/doc/manuale/configurazione-router-firewall/

Le uniche porte che non riesco ad aprire sono il range delle Rtp ovvero quelle che vanno dalla 9000 alla 10999, questo perchè il mio apparato tp-link C80 non mi permette di inserire tale range nelle regole di port forwading. Dal log del firewall check 3cx, mi sembra anche di capire che viene rimappata la porta 5065. Ora stando alla vostra esperienza, come potrei risolvere questo problema per fare in modi che il firewall superi il test ?

Infinite Grazie a tutti per la pazienza e la disponibilità,
laddove non dovessi ricevere un feedback di risposta entro il 31/12 colgo l'occasione per fare i migliori auguri di Buon Anno a tutti.
 

Allegati

  • Errore Check Firewall.png
    Errore Check Firewall.png
    42,2 KB · Visite: 5
Ciao, se provi invece ad impostare una DMZ verso l'ip del centralino?
I TP-Link sono problematici con i port forwarding, cercherei anche se c'è la disponibilità di un aggiornamento firmware
 
Ciao Giuseppe, ho provato ad impostare l'ip del pbx in dmz sul tp-link, purtroppo l'esito del test è sempre "Fallito". Per correttezza volevo ricordarvi quello che è il mio scenario (un tantino particolare, perchè doppio Nat).

pbx ip 192.168.100.240 ---> access point / firewall --> 192.168.100.1 --> router telecom 192.168.1.1 (router in dmz sull'ip del firewall)

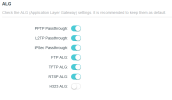
Colgo anche l'occasione per allegare lo screen della configurazione ALG sul tp-link

Grazie mille
 

Allegati

  • alg_configuration.png
    alg_configuration.png
    17,5 KB · Visite: 8
Ultima modifica:
Particolare, ma non più di tanto. Se hai la certezza di avere un ip statico pubblico, uno dei 2 router non effettua correttamente il port forwarding. Vanno fatti dei tentativi

PS: Disattiva anche RTSP ALG
 
Buongiorno, confermo che ho un ip statico pubblico su rete telecom, lo pago a parte quindi è cosa certa ;)

Ho disattivato RSTP ALG, ho eseguito nuovamente il test ma niente da fare sempre "fallito".

Ho verificato tramite ssh la versione debian installata ed è questa :

Distributor ID: Debian
Description: Debian GNU/Linux 10 (buster)
Release: 10
Codename: buster

avevo, nella mia ignoranza verificato la versione per cercare di comprendere quale comando utilizzare per verificare la tabella iptables, ma ho ricevuto questo messaggio:
iptables v1.8.2 (nf_tables): table `filter' is incompatible, use 'nft' tool.

Ho poi effettuato un traceroute verso il gateway modem/router 192.168.1.1, mi aspettavo un solo next-hop
ma noto degli asterischi dal 2 al 6 (bha)

traceroute to 192.168.1.1 (192.168.1.1), 30 hops max, 60 byte packets
1 192.168.10.1 (192.168.10.1) 0.669 ms 0.714 ms 0.719 ms
2 * * *
3 * * *
4 * * *
5 * * *
6 * * *
7 192.168.1.1 (192.168.1.1) 3.168 ms * *

Ad ogni modo resta il problema dell'apertura delle porte rtp nel range dalla 9000 alla 10999, ma ad ogni modo continua a rimappare sempre la 5065 e fallisce il test 3CX PhoneSystem 01 SIP Server

  • resolving 'stun-eu.3cx.com'... done
  • resolving 'stun2.3cx.com'... done
  • resolving 'stun3.3cx.com'... done
  • resolving 'sip-alg-detector.3cx.com'... done
  • testing 3CX PhoneSystem 01 SIP Server... failed (How to resolve?)
    • stopping service... done
    • detecting SIP ALG... not detected
    • testing port 5065... Mapping does not match 5065. Mapping is 53303. (How to resolve?)
    • starting service... done
  • testing 3CX PhoneSystem Media Server... failed (How to resolve?)
    • stopping service... done
    • testing port 5090... Mapping does not match 5090. Mapping is 64327. (How to resolve?)
    • testing ports [9000..9398]... failed (How to resolve?)
      • testing port 9000... Mapping does not match 9000. Mapping is 50293.

In attesa di consigli ringrazio tutti, non so magari se agendo da terminale ssh posso effettuare qualche test.
 
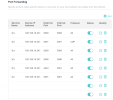
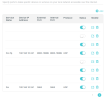
Ho aggiornato il firmware del tp-link tra le feautures è stato aggiunta la possibilità di settare un range di porte, naturalmente la prima cosa che ho fatto è stata quella di settare il range udp delle porte dalla 9000 alla 10999, ma il problema resta sempre lo stesso.

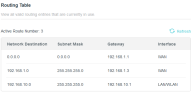
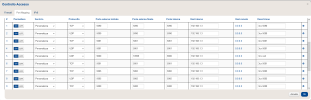
Allego per completezza anche la mia
- table routing
- port forwading

Correggo anche l'info
pbx ip 192.168.10.241 ---> access point / firewall --> 192.168.10.1 --> router telecom 192.168.1.1 (router in dmz sull'ip del firewall)

Grazie
 

Allegati

  • table_routing.png
    table_routing.png
    14,4 KB · Visite: 9
  • routing_table_parte_1.png
    routing_table_parte_1.png
    37,4 KB · Visite: 9
  • routing_table_parte_2.png
    routing_table_parte_2.png
    27,8 KB · Visite: 9
Buongiorno,
la 5001 deve essere TCP
la 5065 sia TCP che UDP

Che router hai della telecom?
 
Buongiorno a te,
ho sistemato i protocolli alle porte indicate.

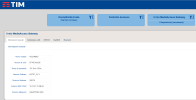
Come router telecom, in attesa che mi venga fornito quello nuovo per l'fttc al momento ho quello presente nello screen.
 

Allegati

  • router_telecom.png
    router_telecom.png
    35,6 KB · Visite: 5
E' uno dei peggiori router della tim. prova ad impostare i port forwarding anche nel router tim invece della dmz
 
Buongiorno Giuseppe e anzitutto Buon Anno,
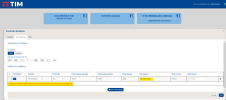
ho provato ad eseguire il port forwad sul "router TIM", ma purtroppo non mi viene consentito, ci avevo provato anche in passato, perchè come puoi vedere dallo screen non mi viene concesso in quanto la network 192.168.10.xxx non rientra nel range delle network consentite. :(
 

Allegati

  • portMappingTim.png
    portMappingTim.png
    48,8 KB · Visite: 8
Attenzione, devi fare il port forwarding all'indirizzo ip wan del tp-link che sicuramente è del tipo 192.168.1.x
 
Ho effettuato il port forwading sul router tim e sull'indirizzo della wan e disabilitato sul router TIM la DMZ verso il tp-link, il risultato è però sempre lo stesso, ovvero il check del firewall fallisce. Mi sa che le ho davvero provate tutte
 

Allegati

  • mappingWanAddress.png
    mappingWanAddress.png
    57 KB · Visite: 8
Ciao una domanda stupida ma non hai provato a collegare direttamente il tp-link alla ftth configurando utente + pw + vlan ?
 

Inizia con 3CX – Admin

Forum statistics

Discussioni
44.659
Messaggi
233.415
Membri
78.445
Ultimo Iscritto
NordNico