


Passaggi chiave per proteggere accessi, reti, endpoint, backup e monitoraggio del sistema.
Il rafforzamento della sicurezza (hardening) non si riduce a una singola impostazione. Nella V20 di 3CX, la protezione comprende l’accesso utente, la Console di Amministrazione, le regole del firewall, il traffico SIP e media, gli endpoint, gli aggiornamenti, i backup e il monitoraggio.
L’approccio migliore consiste nel ridurre innanzitutto l’esposizione non necessaria, proteggere l’accesso al sistema e rendere la sicurezza parte integrante della gestione continua del centralino telefonico (PBX).
Utilizzate questa checklist per esaminare le aree chiave della vostra installazione 3CX e identificare dove potrebbero essere necessari controlli aggiuntivi.
Proteggere l’identità e l’accesso amministrativo
Le credenziali del PBX consentono l’accesso alle comunicazioni aziendali e devono essere trattate di conseguenza. Utilizzate credenziali univoche per i proprietari di sistema (system owner), gli amministratori e gli utenti, e riesamina gli accessi ogni volta che il personale o le responsabilità cambiano.
Mantenete gli account amministrativi separati dagli account per le chiamate quotidiane, disabilitate gli utenti inattivi e controllate regolarmente chi può gestire gli utenti o accedere alla Console di Amministrazione.
Anche i file di provisioning, i codici QR, le credenziali SIP e i PIN della segreteria telefonica devono essere considerati informazioni sensibili. Le modifiche all’autenticazione SIP, al provisioning o alle credenziali dei dispositivi possono richiedere il reprovisioning dei telefoni o delle app, pertanto pianificate queste modifiche prima di reimpostarle.
Utilizzare l’SSO e limitare l’esposizione dell’amministrazione
Laddove la vostra organizzazione utilizzi già le identità MS365 o Google con MFA, l’SSO può ridurre la proliferazione delle password e ricondurre l’autenticazione del PBX sotto gli stessi controlli di identità.
L’SSO modifica la modalità di autenticazione dell’amministratore, mentre i ruoli 3CX continuano a stabilire a cosa possa accedere. Verifica i privilegi e mantieni un percorso di ripristino testato prima di rendere l’SSO il metodo di accesso principale.
Puoi ridurre ulteriormente l’esposizione utilizzando le Restrizioni console (Console Restrictions). Limitate l’accesso alla Console di Amministrazione a indirizzi IP pubblici attendibili, VPN controllate o alle reti effettivamente utilizzate dagli amministratori. Verificate che il vostro attuale IP amministrativo sia consentito prima di applicare le restrizioni per evitare un blocco accidentale dell’accesso (lockout).
Le Restrizioni console e la Blacklist IP hanno finalità differenti. Le Restrizioni console controllano da dove gli amministratori possono accedere alla Console, mentre la Blacklist IP consente o nega il traffico e interagisce con la Blacklist IP Globale di 3CX. Utilizzate le voci in whitelist con cautela, poiché il traffico in whitelist elude i controlli anti-hacking.
Proteggere la rete, il traffico voce e gli endpoint
Per le installazioni on-premise e in self-hosting, il firewall costituisce parte del perimetro di sicurezza del PBX. Apri solo la segnalazione SIP, i flussi media RTP, l’HTTPS e il traffico tunnel richiesti dalla vostra installazione e dal provider SIP. Come parte della verifica di rete:
- Utilizzare un FQDN supportato e configurare correttamente il DNS interno ed esterno
- Configurare lo Split DNS laddove i client interni debbano utilizzare lo stesso FQDN
- Disabilitare il SIP ALG o altri helper SIP che riscrivono la segnalazione
- Eseguire il 3CX Firewall Checker dopo l’installazione e in seguito a modifiche di rete
- Utilizzare le ACL di rete per limitare l’accesso tra il PBX e reti sensibili non correlate
Le responsabilità variano in base al tipo di installazione. Gli amministratori di sistemi in self-hosting sono responsabili di aspetti quali sistema operativo, firewall, DNS, segmentazione e accesso alla rete pubblica. Hosted da 3CX riduce l’infrastruttura sotto il controllo diretto dell’amministratore, mentre identità, ruoli, endpoint, integrazioni e sicurezza operativa rimangono fondamentali.
Crittografia del SIP e protezione degli endpoint
Laddove supportato lungo l’intero percorso di chiamata, utilizzate Secure SIP con TLS per la segnalazione e SRTP per i flussi voce. A livello di interno, la Modalità SRTP può essere impostata su Abilitato (Enabled) quando RTP sicuro e non sicuro devono coesistere, oppure su Imposto (Enforced) dopo aver testato tutti gli endpoint lungo il percorso di chiamata.
La sicurezza degli endpoint è altrettanto importante. Mantenete aggiornato il firmware dei telefoni supportati, proteggete le interfacce web e le credenziali dei telefoni ed evitate di esporre pubblicamente le interfacce di gestione. Pianificate il reprovisioning ogni volta che vengono reimpostate le credenziali degli interni, i file di provisioning o i codici QR.
I controlli anti-hacking integrati di 3CX sono in grado di rilevare autenticazioni non riuscite e attività anomale, bloccando automaticamente le sorgenti dannose. Verificate le soglie di protezione configurate, la Blacklist IP Globale Automatica e l’attività della blacklist come parte dei vostri controlli di sicurezza periodici.
Rendere la sicurezza parte integrante delle operazioni del PBX
L’hardening dipende anche da ciò che accade dopo l’installazione. Mantenete aggiornati il PBX e la piattaforma su cui poggia, conservate copie di backup protette e verificate che i sistemi possano essere effettivamente ripristinati. Un processo pratico di ripristino dovrebbe comprendere:
- Una destinazione di backup protetta e un referente responsabile del ripristino
- Test regolari di ripristino o recupero
- L’host del PBX, l’account cloud o hypervisor, il provider SIP, il DNS e gli endpoint
- L’impatto previsto delle modifiche a credenziali, certificati o provisioning
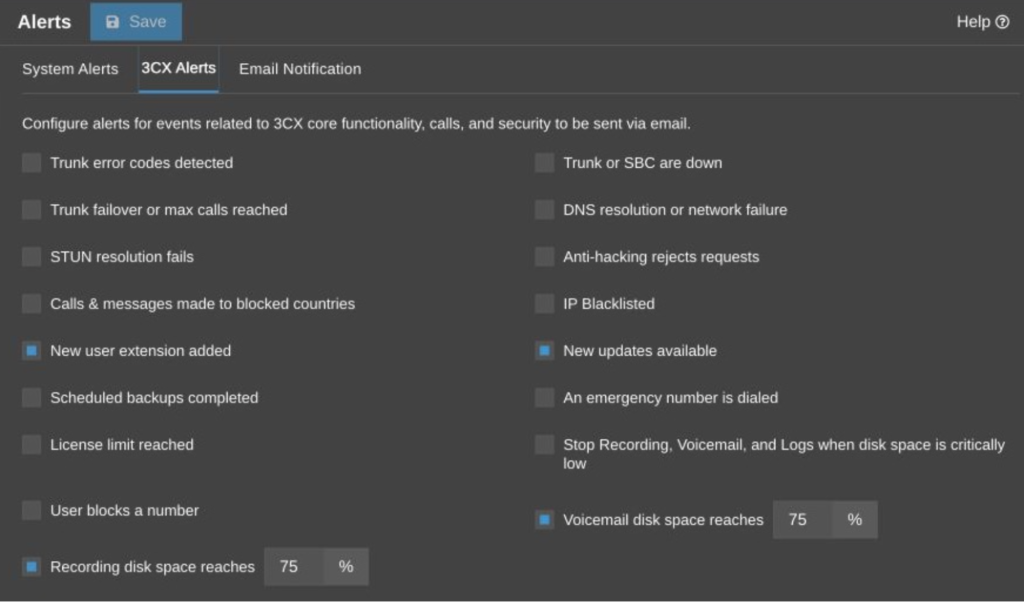
Utilizzate gli Avvisi di sistema e gli Avvisi 3CX per gli eventi che richiedono un’azione, come blocchi anti-hacking, guasti di rete o DNS, disservizi su trunk o SBC, aggiornamenti disponibili, stato dei backup e spazio su disco in esaurimento. Invia gli avvisi a una casella di posta monitorata o a un flusso operativo con un referente definito.
Per le organizzazioni che utilizzano un SIEM o una piattaforma di monitoraggio centralizzata, il Syslog Remoto 3CX può inoltrare eventi operativi, di sicurezza e di audit a un collettore Syslog esterno. Ciò consente di esaminare i fallimenti di autenticazione, gli indirizzi IP bloccati, gli eventi di criterio e le modifiche degli amministratori unitamente al resto dell’infrastruttura di sicurezza.
Mantenete disponibili anche le informazioni di audit locali e definisci controlli appropriati di conservazione (retention) e accesso per gli eventi di sicurezza memorizzati esternamente.
Forum 3CX
Partecipate alla discussione 3CX nei nostri forum dedicati ai Partner o ai Clienti. Seguiteci su X e LinkedIn per rimanere aggiornato sulle ultime novità e sui rilasci di funzionalità.

 Copyright © 2025